Har du skannet en QR-kode på en parkeringsautomat eller restaurant? Slik ser du om den er falsk
Viktigste punkter
- 1
- 2
- 3
+3 til i oppsummeringen nederst
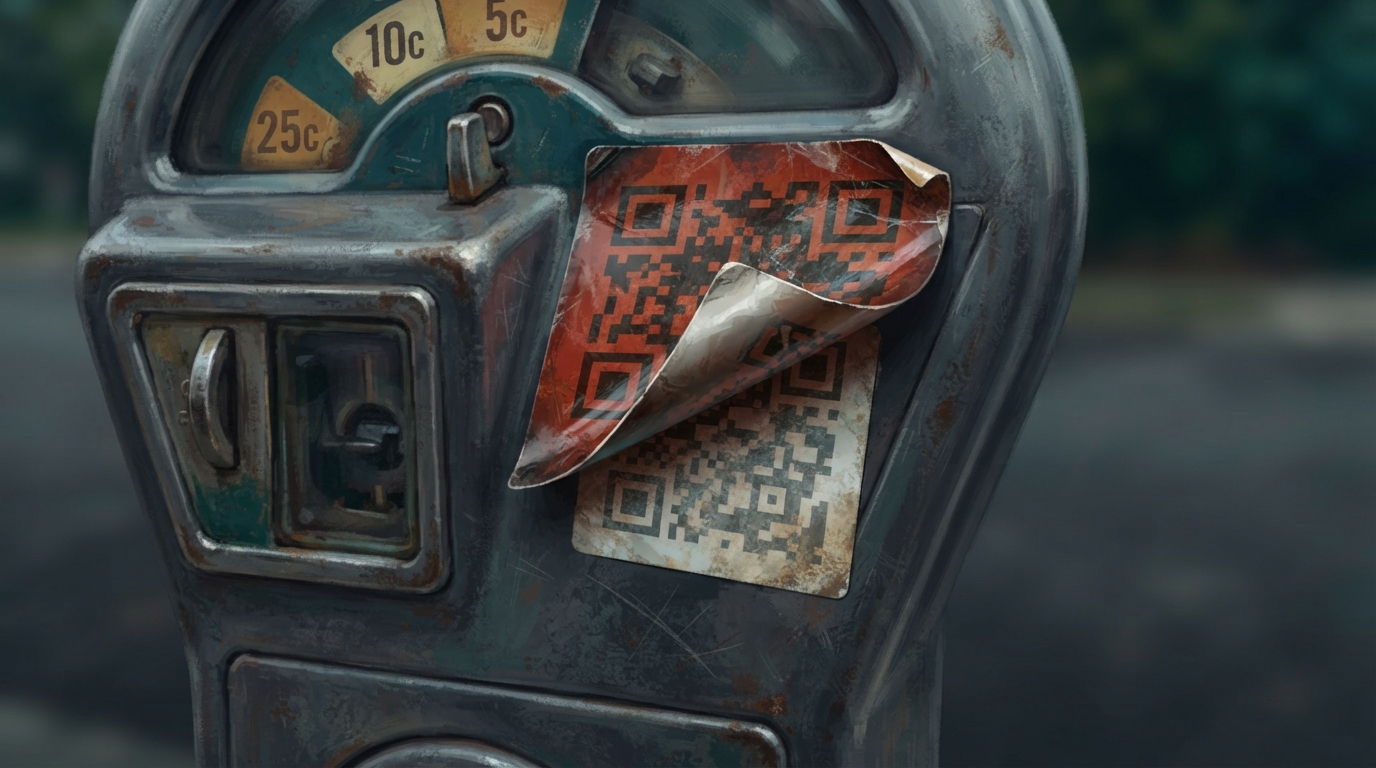
Du er tilbake ved bilen, parkometret er i ferd med å gå ut, og det henger et klistremerke med en QR-kode rett på stangen der betalingsinstruksjonene pleide å være. Du skanner den, en betalingsside lastes inn, du skriver inn kortnummeret ditt og trykker på betal. Et sted i en parkert bil noen gater unna har en fremmed akkurat sett kortdetaljene dine havne i et regneark, og parkometret ditt har fortsatt utløpt tid.
Falske QR-klistremerker på parkometre har blitt funnet i Redondo Beach, New York og Fort Lauderdale, og den samme teknikken fungerer på restaurantmenyer. Før du skanner, sjekk om klistremerket sitter flatt eller litt opphøyet, les nettadressen som dukker opp før du trykker, og skriv heller inn betalingsappens navn i din egen nettleser i stedet. Hvis du allerede har skannet og betalt, ring kortselskapet ditt umiddelbart, endre eventuelle gjenbrukte passord, og meld fra på reportfraud.ftc.gov.
Før du skanner: 10-sekunders sjekken
Gjør dette før tommelen din berører koden, ikke etterpå. Et falskt klistremerke er laget for å tåle et raskt blikk, ikke en nøye sjekk, så hele forsvaret handler om å bremse opp i ti sekunder.
- Se på klistremerkets kant. En opphøyet bulk, en litt skjev vinkel eller en annen papirfinish enn skiltet rundt betyr at noe har blitt klistret oppå originalen.
- Sjekk om koden dekker over trykt tekst, en strekkode eller en annen QR-kode under seg. Offisiell skilting trykker ikke en kode oppå annen informasjon.
- Vent på lenkeforhåndsvisningen før du trykker. De fleste telefonkameraer viser destinasjonsadressen i et sekund før den åpnes. Les den.
- Sammenlign den adressen med betalingsmerkevaren som er trykt på parkometret eller skiltet, som ParkMobile, PayByPhone eller RingGo. En stavefeil som ligner, eller et ukjent domeneendelse, er avsløringen.
- Åpne din egen nettleser og skriv inn app- eller nettstednavnet fra husken i stedet for å trykke på lenken koden ga deg.
- Når du er i tvil, hopp over koden og betal på parkometrets eget tastatur, eller last ned den offisielle appen direkte fra telefonens appbutikk.
Den siste vanen er den som faktisk stopper svindelen, fordi den fjerner klistremerket fra transaksjonen helt og holdent. Better Business Bureaus advarsel fra juli 2024 formidler det rett ut: «Svindlere kan forsøke å forvirre deg ved å plassere QR-klistremerker der de ikke hører hjemme. De kan til og med plassere dem oppå gyldige QR-koder.»
AARPs svindelveiledning rammer inn den samme vanen som «vurder kilden»: en kode trykt i et magasin du abonnerer på eller på et nettsted du allerede stoler på, har et annet risikonivå enn en som er limt fast på en stang eller et bord du aldri har sett før. Deres guide fra mars 2025 retter seg mot et generelt publikum, ikke bare reisende, men den underliggende testen fungerer overalt: lette du etter denne koden, eller dukket den opp et sted du tilfeldigvis befant deg.
Har du allerede trykket på betal? Gjør disse fem tingene akkurat nå
Hvis du allerede har skannet en mistenkelig kode og lagt inn betalingsinformasjon, betyr de neste ti minuttene mer enn alt du leser etter denne delen. Jobb deg gjennom denne listen i rekkefølge.
- Lukk nettleserfanen nå. Ikke skriv inn mer informasjon på den siden, selv om den ber om en bekreftelseskode.
- Ring nummeret på baksiden av kortet ditt. Fortell kortselskapet at du har skrevet inn kortdetaljene dine på et ubekreftet nettsted. De fleste banker kan fryse kortet og utstede et nytt nummer i løpet av få minutter. Reiser du utenfor hjemlandet ditt? Bruk det internasjonale nummeret som er trykt på baksiden av kortet, ikke gratisnummeret, som ofte ikke vil koble opp fra utlandet, og spør om kortnettverkets nullansvarsordning (Visa, Mastercard).
- Endre alle gjenbrukte passord. Hvis du gjenbrukte et passord på den falske siden, må du endre det overalt ellers du bruker det, og slå på totrinnsbekreftelse for den kontoen.
- Ta skjermbilde av beviset. Ta bilde av klistremerkets plassering og den falske betalingssiden før noen fjerner det. Det er dette en politianmeldelse eller en banktvist vil be om.
- Skaff en gratis kredittrapport. Sjekk Equifax, Experian eller TransUnion hvis siden også ba om navnet ditt, fødselsdatoen din eller ID-detaljer, ifølge FBI IC3s veiledning om QR-basert svindel.
Send inn en rapport på reportfraud.ftc.gov eller identitytheft.gov i USA, og varsel parkeringsmyndigheten eller stedet separat slik at de kan fjerne klistremerket før den neste personen skanner det. I Storbritannia rapporterer du til Action Fraud. Blitt svindlet et annet sted? Europols rapporteringsside omdirigerer til ditt eget lands nettverk for nettkriminalitet, og en lokal politianmeldelse er vanligvis det reiseforsikringen din vil be om før de dekker tapet. Reisende over 60 år kan også ringe Justisdepartementets nasjonale hotline for eldrebedrageri på 1-833-372-8311 (833-FRAUD-11).
Dette er generell sikkerhetsveiledning, ikke juridisk eller finansiell rådgivning. Kortselskapets vilkår for tvister og lokale rapporteringskrav kan variere.
Hvis den falske siden også ba deg om å skanne eller fotografere et dokument, for eksempel et førerkort for å «bekrefte» betalingen, bør du behandle dette som en separat hendelse fra kortbelastningen. Vår sjekkliste for reisedokumenter dekker hvilke dokumenter du må sikre og beskytte på nytt etter enhver eksponering, i tillegg til kort- og passordtrinnene ovenfor.
Dette er ikke hypotetisk: Tre amerikanske byer har allerede funnet falske klistremerker
Dette har allerede skjedd i flere amerikanske byer de siste to årene, ikke som en engangsspøk, men som en organisert plassering av klistremerker på tvers av dusinvis av parkometre samtidig. Hvert tilfelle fulgte samme mønster: noen trykket opp nok klistremerker til å dekke et helt nabolags parkometre på ett enkelt besøk, og det tok en bølge av forvirrede bilister eller et polititips før noen la merke til det. Dette er hva som ble avslørt.
I Redondo Beach i California rapporterte politiet i august 2024 at svindlere hadde plassert falske QR-klistremerker på 150 parkometre i områdene Esplanade og Riviera Village, rett ved siden av de gyldige etikettene fra ParkMobile og PayByPhone. Den falske koden ledet videre til et nettsted som lignet, poybyphone.online, som var én bokstav unna den virkelige betalingsleverandøren. Betjenter fjernet klistremerket, og saken er fortsatt åpen; alle som har skannet ett, kan ringe politiet i Redondo Beach på (310) 379-2477.
New York Citys samferdselsdepartement utstedte en byomfattende advarsel i juni 2025 etter at minst ett svindelaktig klistremerke dukket opp på en ParkNYC-måler, som videresendte til et tredjepartsnettsted som ba om et kredittkortnummer. Samferdselskommissær Ydanis Rodriguez formidlet det direkte i departementet sin advarsel, som ble rapportert av NY1: «Forbrukere, vær på vakt: Svindlere retter seg mot parkometre, og vi ønsker at dere skal være årvåkne. Hvis du ser en QR-kode på et parkometer, må du ikke skanne den, og vennligst meld fra om den.»
Den eneste måten å betale for avgiftsparkering i New York City på, er gjennom den offisielle ParkNYC-appen eller på et fysisk ParkNYC-parkometer.
NYC Department of Transportation, juni 2025
Fort Lauderdale i Florida fant falske klistremerker på sju parkeringssteder i midten av november 2024, men med en vri: kodene ble plassert på skilt ved myntautomater og elbil-ladere, ikke klistret direkte på selve parkometrene. Bytalskvinne Christine Portela uttalte til CBS News Miami: «Vi oppfordrer alle som bruker byens parkering til å betale kun via de offisielle parkometrene eller ved å laste ned den offisielle betalingsappen som er merket på byens offisielle skilt, IKKE klistremerket.» Lærdommen fra Fort Lauderdale er at «sjekk parkometret» ikke er hele regelen. Sjekk alle overflater som bærer en kode, inkludert nærliggende skilt og ladeautomater.
Hvis du vil ha det bredere bildet av svindler som spesielt retter seg mot folk som er bortreist, dekker vår regionale oversikt over turistsvindel triksene som dukker opp hyppigst per kontinent.
Restaurantmenyer har den samme risikoen, selv uten en overskrift ennå
Hver QR-kodemeny du skanner, fungerer gjennom samme mekanisme som et parkometerklistremerke: en kode, en videresending og et skjema som ber om informasjon. Forskjellen er at ingen enkeltstående, datofestede restauranthandelse har skapt overskrifter på samme måte som parkeringssakene. Det betyr ikke at det ikke er en aktuell risiko. Det betyr at metoden er dokumentert som en framgangsmåte fremfor å være knyttet til ett oppsiktsvekkende tilfelle så langt, og et restaurantbord kan være et enklere mål enn et parkometer, ettersom et laminert kort er mye billigere å bytte ut enn en myntautomat.
FTC (Federal Trade Commission) beskriver allerede QR-kodemanipulasjon som et generelt angrepsmønster som gjelder overalt hvor en kode henges opp offentlig og står uten tilsyn, noe som inkluderer bordryttere på en restaurant like mye som en parkeringsstolpe. FBIs klagesenter for nettkriminalitet (IC3) har i tillegg advart mot en relatert vektor, nemlig QR-koder som sendes i uoppfordrede pakker, noe som bekrefter at den samme taktikken (en skann-og-videresend-felle) fungerer gjennom mer enn én leveringsmetode, ikke bare parkometre og postforsendelser. En QR-kode på en meny som åpner et generelt nettbasert skjema som ber om et kortnummer før den viser deg noe mat, oppfører seg som en betalingssvindel, ikke en meny.
Å behandle QR-koden på et restaurantbord som automatisk trygg fordi den er innendørs og «noen ville ha lagt merke til» et manipulert klistremerke. En bordrytter blir byttet ut eller trykt på nytt hele tiden, og et falskt klistremerke på laminert kartong er lett å overse mellom gjester.
Den praktiske løsningen er den samme som fungerer ved parkometret. Hvis en menykode åpner seg rett inn i en betalings- eller kontopåloggingsskjerm i stedet for en meny, lukker du den og ber betjeningen om en fysisk meny eller skriver inn restaurantens navn i en søkemotor selv. Hvis den falske siden går lenger og ber deg om å «bekrefte» via en tekstmeldingslenke eller et chat-varsel, overlapper det med triksene basert på meldinger i guiden vår om å beskytte deg mot KI-reisesvindel, som viser hvordan svindlere bruker en lignende kombinasjon av hastverk og offisielt utseende lenker over tekstmelding og chat.
Hvorfor dette trikset fungerer selv på folk som tror de aldri ville gått i flekkene
Den vanlige antagelsen er at QR-svindel bare fanger opp folk som er uforsiktige eller ukjent med teknologi. Det motsatte er nærmere sannheten: svindelen er bygget opp rundt et øyeblikk hvor du beveger deg raskt og stoler på de fysiske omgivelsene, ikke rundt manglende teknisk teft.
Et parkometer er en statseid gjenstand boltet fast til et fortau. En bordrytter på en restaurant blir delt ut til deg av betjeningen. Begge bærer med seg en forventning om legitimitet som en tilfeldig tekstmelding eller e-post aldri får, noe som er akkurat grunnen til at svindlere flyttet angrepet til den fysiske verdenen i stedet for innboksen din. Du evaluerer ikke om du skal stole på en fremmed på nett. Du reagerer på et kjent objekt et sted du allerede stoler på, under et lite tidspress (et parkometer som er i ferd med å gå ut, et sultent bord) som fraråder en grundig sjekk.
Ikke bli mer mistenksom til alt. Begrens tilliten din til én bestemt test: stemmer destinasjonen overens med merkevaren som er trykt på skiltet, sjekket før du skriver inn noe som helst. Den ene testen oppdager svindelen uansett hvor overbevisende klistremerket ser ut, fordi en svindelfyr kan kopiere en logo perfekt, men kan ikke få poybyphone.online til å se ut som paybyphone.com. Dette er det samme før-og-etter-prinsippet som ligger bak vår gjennomgang av svindelen med leiebilsakskader, der forsvaret er en sjekkliste du går gjennom i rekkefølge, ikke generell årvåkenhet du skal opprettholde hele turen.
Det forklarer også hvorfor disse sakene dukker opp igjen i turisttunge eller gjennomreisende strøk: et parkeringsfelt i Riviera Village, en parkeringsplass i nærheten av et arrangement, en restaurant med mange engangsbesøkende. Lokale som parkerer på samme plass hver uke, har større sannsynlighet for å legge merke til et klistremerke som ikke var der i går. Noen som besøker stedet for første gang, har ingen sammenligningsgrunnlag, noe som er akkurat det gapet denne artikkelen er ment å tette før du står der.
Slik oppdager du faktisk et manipulert klistremerke
Et falskt QR-klistremerke må fysisk sitte oppå eller like ved siden av det ekte, og det etterlater spor en ekte kode aldri har. Bruk denne tabellen neste gang du står foran en.
| Signal | Gyldig kode | Sannsynlig falskt klistremerke |
|---|---|---|
| Overflate | Trykt i flukt med parkometrets panel eller selve menyen | Opphøyet kant, luftboble eller litt skjev plassering |
| Domene | Samsvarer med betalingsmerkevaren som er nevnt på skiltet (paybyphone.com, parkmobile.io) | Nær, men endret stavemåte, eller en ukjent endelse som .online |
| Posisjon | Del av den opprinnelige trykte skiltingen | Dekker annen tekst, en strekkode eller en ekstra kode under |
| Hva den åpner | Den offisielle appen eller en kasseskjerm som samsvarer med merkevarens vanlige design | Et generelt nettskjema som ber om et kortnummer uten app-merkevare |
Ingen av disse sjekkene krever en app eller et abonnement. De krever at du bremser opp de få sekundene det tar å se på klistremerket i stedet for skjermen.
Den samme tabellen gjelder også borte fra parkometre og restauranter. Bysykkelstativer, museumsbillettautomater, innsjekkingsskilt for arrangementer og turistinformasjonstavler er alle avhengige av det samme ubevoktede, offentlig tilgjengelige klistremerket eller utskriften, og ingen av dem har personale stående der for å oppdage en utskiftning. Hvis en kode dukker opp et sted som overrasker deg, for eksempel en «skann for rabatt»-flygeblad tapet til en lyktestolpe i nærheten av et landemerke, bør du kjøre den gjennom den samme sjekken før du trykker deg videre.
Hva quishing faktisk koster når det fungerer
Sikkerhetsforskere kaller QR-kodephishing for «quishing», og det finansielle og juridiske systemet har begynt å spore det som sin egen svindelkategori, separat fra e-postfishingen det oppsto fra.
Det gjennomsnittlige forbrukertapet ved quishing-svindel var 1 225 USD per offer i 2025, ifølge CNBCs analyse av data fra FBI, FTC og delstatsorganer. I Storbritannia økte rapportene om quishing fra 100 i 2019 til 1 386 i året frem til april 2025, og mer enn doblede seg mellom 2023 og 2024, ifølge data fra Action Fraud formidlet av Tech Digest.
Katherine Hart fra Storbritannias Chartered Trading Standards Institute beskrev omfanget av individuelle tap for Tech Digest som en annen størrelsesorden på skade enn en enkelt overbelastet parkeringsøkt.
Tapene er «enorme», hvor ofre mister livsopsparingene sine. Disse midlene finansierer deretter kriminell virksomhet.
Katherine Hart, Chartered Trading Standards Institute, april 2025
Det gapet mellom en ulempe og å miste alt er akkurat grunnen til at ti-sekunders sjekken øverst i denne artikkelen er verdt friksjonen.
Parkeringsplasser fortsetter å dukke opp som settingen britiske lokale myndigheter advarer mest om. Royal Borough of Kensington and Chelsea utstedte en egen advarsel i januar 2025 etter å ha funnet «QR-koder klistret på parkeringsskilting på minst seks steder i bydelen», og henviste bilister tilbake til PayByPhone-appen, telefonlinjen, tekstmeldingstjenesten eller PayPoint-steder i stedet. Mønsteret holder seg på tvers av land: ubekreftede offentlige betalingssteder, enten det er et parkometer eller et restaurantbord, er det enkleste stedet å smelle på et klistremerke uten at noen stanser deg.
Sikkerhetsbransjen sporer også quishing som en raskt voksende andel av phishing totalt sett, ikke bare et nisjepreget parkeringsplass-triks. Den veksten er det som fikk FBI IC3, FTC og BBB til hver for seg å publisere frittstående veiledninger om QR-koder spesielt, i stedet for å bake advarselen inn i generell phishing-rådgivning, noe som er et signal verdt å ta på alvor selv før du ser på noe enkeltpengebeløp.
Apper som bygger personlige reisemålsguider, verktøy som TripProf blant dem, har begynt å bygge denne typen svindelmønster inn i en dedikert svindelbevissthetsdel under Nødssituasjoner og sikkerhet, sammen med ambassadekontakter og et sikkerhetssammendrag for uansett hvor du reiser. Det vil ikke stoppe at et klistremerke blir trykt, men det plasserer mønsteret du nettopp leste foran deg før du står ved et ukjent parkometer i et land der du ikke lett kan bekrefte et domenenavn.
Ofte stilte spørsmål
Hvordan kan jeg se om en QR-kode har blitt manipulert?
Se etter en opphøyet kant, en luftboble eller en skjev plassering sammenlignet med skiltet rundt, og sjekk om den sitter oppå annen trykt tekst eller en ekstra kode. Et manipulert klistremerke er fysisk limt over originalen i stedet for å være en del av den trykte overflaten.
Er det trygt å skanne en QR-kode på en restaurantmeny?
Det er generelt trygt hvis koden åpner en meny, men behandl den på samme måte som en parkometerkode hvis den åpner et betalingsskjema eller ber deg logge inn på en konto. FTC beskriver QR-manipulasjon som en generell metode som gjelder for enhver ubevoktet offentlig kode, inkludert menyer; FBI har separat advart om den samme skann-og-videresend-taktikken levert gjennom utsende QR-koder i posten.
Hva bør jeg gjøre hvis jeg allerede har skannet en falsk QR-kode, men ikke har skrevet inn informasjon?
Lukk nettleserfanen uten å skrive inn noe, og unngå å laste ned noe som siden ber om. Å bare skanne kompromitterer deg ikke; å skrive inn data eller installere en app fra den siden er der risikoen starter.
Hva bør jeg gjøre hvis jeg skrev inn kortdetaljene mine på en falsk betalingsside med QR-kode?
Ring kortselskapet ditt umiddelbart og be om at kortet blir frosset og utstedt på nytt. Send deretter inn en rapport på reportfraud.ftc.gov, og hvis personlige ID-opplysninger også ble oppgitt, på identitytheft.gov.
Kan en QR-kode installere skadelig programvare på telefonen min bare ved at jeg skanner den?
Å bare skanne åpner vanligvis bare en lenke, men den lenken kan oppfordre deg til å laste ned en fil eller en app, eller dytte deg til en falsk påloggingsside i stedet. FBIs advarsel fra juli 2025 advarer mot å skanne koder fra ukjente opprinnelser av akkurat denne grunn, og anbefaler å gjennomgå app-tillatelser før du gir en ny app tilgang til noe som helst.
Hvordan forhåndsviser jeg en QR-kodes nettadresse før jeg åpner den?
Pek kameraet mot koden uten å trykke på lenken som dukker opp. De fleste telefonkamera-apper viser destinasjonsadressen et øyeblikk før du åpner den, noe som er sjansen din til å sjekke den for stavefeil opp mot merkevaren den hevder å være, på samme måte som du ville kastet et blikk på nettleserens adresselinje før du skriver inn et passord.
Hvor rapporterer jeg en QR-kodesvindel?
I USA kan du rapportere til reportfraud.ftc.gov, FBIs IC3 eller BBB Scam Tracker. I Storbritannia rapporterer du til Action Fraud. Fortell det også direkte til stedet eller parkeringsmyndigheten, personlig eller på telefon, slik at det fysiske klistremerket blir fjernet før den neste personen skanner det.
Viktige lærdommer
- Sjekk klistremerkets kant før du sjekker skjermen. En opphøyet bulk, en skjev vinkel eller en kode som sitter over annen trykt tekst, er det fysiske tegnet på at noe ble lagt til senere.
- Les lenkeforhåndsvisningen før du trykker på den. Sammenlign domenet med betalingsmerkevarens virkelige navn og hold utkikk etter feilstavinger som poybyphone.online i stedet for paybyphone.com.
- Skriv inn appnavnet selv i stedet for å trykke på kodens lenke. Denne ene vanen fjerner klistremerket fra transaksjonen fullstendig.
- Hvis du allerede har betalt på en falsk side, ring kortselskapet ditt før du gjør noe annet. Et frosset kort slår en politianmeldelse hver eneste gang.
- Restaurantmenyer har nøyaktig samme risiko, bare uten en oppsiktstabbet overskrift ennå. En kode som åpner et betalings- eller påloggingsskjema i stedet for en meny, bør behandles nøyaktig som en parkometersvindel.
- Dette har allerede rammet virkelige byer, ikke hypotetiske. Redondo Beach, New York og Fort Lauderdale fant alle falske klistremerker mellom august 2024 og juni 2025, og personlige guider som TripProfs svindelbevissthetsdel sporer nå mønstre som dette per reisemål. Ti-sekunders sjekken fungerer uansett om du har hørt om stedet før eller ikke.
Kilder
- CBS News Los Angeles: Redondo Beach-politiet advarer mot svindlere som plasserer falske QR-koder på parkometre (august 2024)
- NY1: NYC DOT-advarsel om falske QR-koder på parkometre (juni 2025)
- CBS News Miami: Fort Lauderdale advarer om falske QR-kodeklistremerker i byens parkeringshus (november 2024)
- Better Business Bureau: Dobbeltsjekk den QR-koden før du betaler for parkering (juli 2024)
- FTC Consumer Advice: Svindlere gjemmer skadelige lenker i QR-koder for å stjele informasjonen din (desember 2023)
- FBI Internet Crime Complaint Center: Offentlig melding I-073125-PSA (juli 2025)
- Tech Digest: Storbritannia ser økning i QR-kode quishing-svindel, melder Action Fraud (april 2025)
- Royal Borough of Kensington and Chelsea: Advarsel til bilister om QR-kodeparkeringssvindel (januar 2025)
- CNBC: Datasikkerhetssvindel, quishing og forbrukerfarer ved QR-koder (juli 2025)
- AARP: Se opp for falske QR-kodesvindler (oppdatert mars 2025)
- AARP Fraud Watch Network Helpline
- FTC: Rapporter svindel
- FTC: IdentityTheft.gov
- BBB Scam Tracker
Sist oppdatert: 30. august 2026
Fortsett lesingen
Flere reisetips og guider valgt ut for deg

The fake SBB ticket website stealing credit card and Twint data from travelers
Zurich cantonal police confirmed a fake SBB ticket website is stealing credit card and Twint payment details from travelers who find it through an ordinary Google search. Here is how to spot it and what to do if you already paid.

UK ETA scam warning: fake websites are charging Austrians up to €900
Fake UK ETA websites are charging Austrian and EU travellers hundreds of euros for a form that costs £20. Here's how the real one works, and how to spot a scam before you pay it.

The vignette scam targeting eight European countries this autumn
Fake toll-sticker sites just got a fresh warning from consumer-protection agencies in Germany and Switzerland. Here is who is being targeted, what the scam looks like, and the eight official links to bookmark before your next road trip.