Vous avez scanné un QR code sur un parcmètre ou au restaurant ? Voici comment repérer les arnaques
Points clés
- 1
- 2
- 3
+3 de plus dans le résumé final
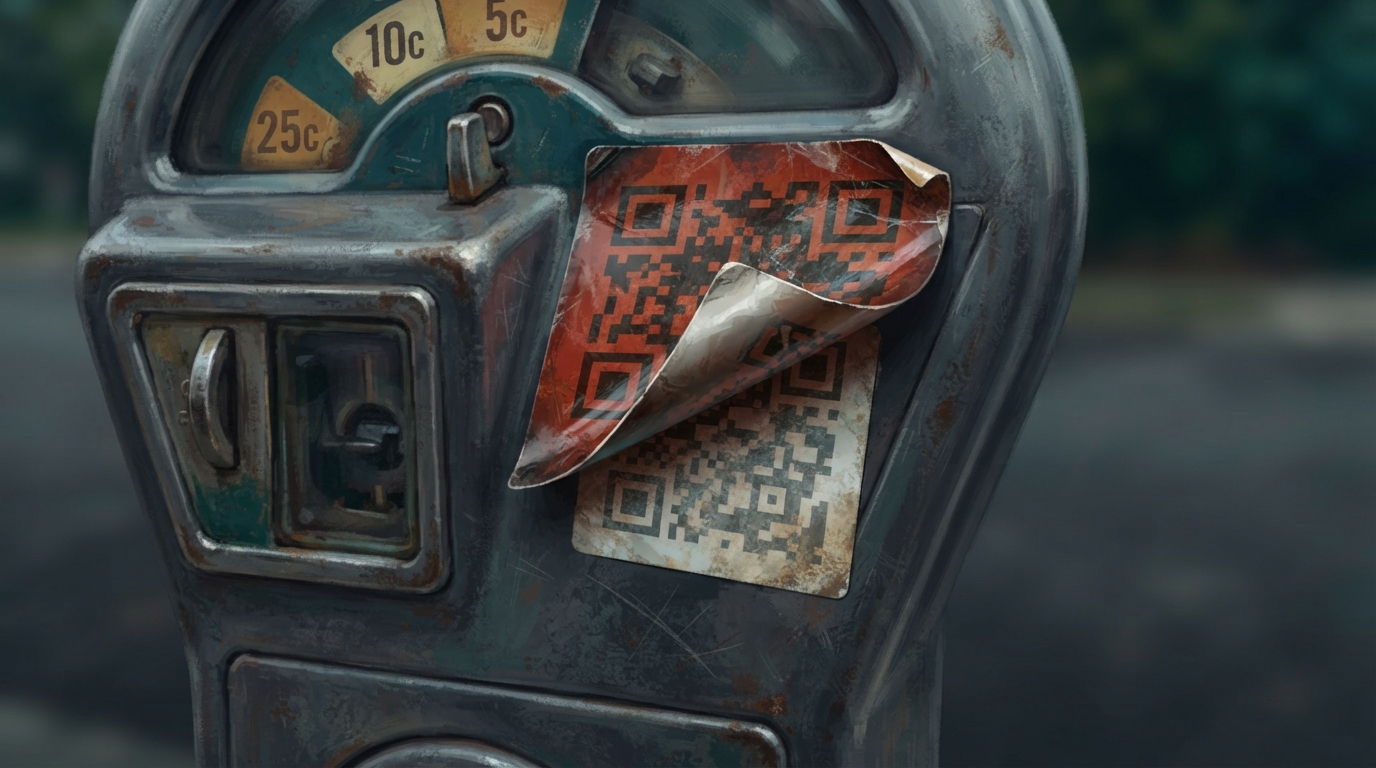
Vous revenez à la voiture, le parcmètre est sur le point d'expirer, et il y a un autocollant avec un code QR collé directement sur le poteau à l'emplacement habituel des instructions de paiement. Vous le scannez, une page de paiement s'affiche, vous saisissez votre numéro de carte et appuyez sur payer. Quelque part dans une voiture garée à quelques rues de là, un inconnu vient de voir vos coordonnées bancaires arriver dans un tableur, et votre parcmètre est toujours expiré.
De faux autocollants avec des codes QR sur les parcmètres ont été découverts à Redondo Beach, à New York et à Fort Lauderdale, et la même technique fonctionne sur les menus de restaurants. Avant de scanner, vérifiez si l'autocollant est bien à plat ou légèrement surélevé, lisez l'adresse web qui s'affiche avant de cliquer, et tapez plutôt le nom de l'application de paiement dans votre propre navigateur. Si vous avez déjà scanné et payé, appelez immédiatement l'émetteur de votre carte, modifiez tout mot de passe réutilisé et signalez l'incident sur reportfraud.ftc.gov.
Avant de scanner : la vérification en 10 secondes
Faites ceci avant que votre pouce ne touche le code, et non après. Un faux autocollant est conçu pour résister à un simple coup d'œil, pas à un examen attentif. Toute la protection consiste donc à ralentir pendant dix secondes.
- Observez le bord de l'autocollant. Une boursouflure, un angle légèrement de travers ou une finition de papier différente du panneau environnant indique que quelque chose a été collé par-dessus l'original.
- Vérifiez si le code recouvre du texte imprimé, un code-barres ou un autre code QR en dessous. La signalisation officielle n'imprime jamais un code par-dessus d'autres informations.
- Patientez pour voir l'aperçu du lien avant de cliquer. La plupart des appareils photo de téléphones affichent l'adresse web de destination pendant une seconde avant de l'ouvrir. Lisez-la.
- Comparez cette adresse à la marque de paiement imprimée sur le parcmètre ou le panneau, telle que ParkMobile, PayByPhone ou RingGo. Une orthographe presque identique ou une extension de domaine inhabituelle constitue un signal d'alerte.
- Ouvrez votre propre navigateur et tapez le nom de l'application ou du site web de mémoire au lieu de cliquer sur le lien fourni par le code.
- En cas de doute, évitez le code et payez directement sur le clavier du parcmètre, ou téléchargez l'application officielle directement depuis la boutique d'applications de votre téléphone.
Cette dernière habitude est celle qui met réellement fin à l'arnaque, car elle retire complètement l'autocollant de la transaction. L'alerte de juillet 2024 du Better Business Bureau le formule clairement : « Les escrocs peuvent essayer de vous embrouiller en plaçant des autocollants avec des codes QR là où ils ne devraient pas être. Ils peuvent même les placer par-dessus des codes QR légitimes. »
Les conseils en matière de fraude d'AARP présentent la même habitude sous l'angle de la source : un code imprimé dans un magazine auquel vous êtes abonné ou sur un site web auquel vous faites déjà confiance représente un niveau de risque différent de celui d'un code collé sur un poteau ou une table que vous n'avez jamais vu auparavant. Leur guide de mars 2025 s'adresse à un public général, pas seulement aux voyageurs, mais le test fondamental fonctionne partout : avez-vous cherché ce code, ou est-il apparu là où vous vous trouviez par hasard ?
Vous avez déjà cliqué sur Payer ? Faites ces cinq choses immédiatement
Si vous avez déjà scanné un code suspect et saisi des informations de paiement, les dix prochaines minutes comptent plus que tout ce que vous lirez après cette section. Suivez cette liste dans l'ordre.
- Fermez l'onglet du navigateur maintenant. Ne saisissez plus aucune information sur cette page, même si elle demande un code de confirmation.
- Appelez le numéro au dos de votre carte. Indiquez à l'émetteur que vous avez saisi les coordonnées de votre carte sur un site non vérifié. La plupart des banques peuvent bloquer la carte et émettre un nouveau numéro en quelques minutes. Vous voyagez à l'étranger ? Utilisez le numéro international imprimé au dos de la carte, et non la ligne gratuite, qui ne se connecte souvent pas depuis l'étranger, et renseignez-vous sur la politique de responsabilité zéro de votre réseau de cartes (Visa, Mastercard).
- Modifiez tout mot de passe réutilisé. Si vous avez réutilisé un mot de passe sur cette fausse page, modifiez-le partout ailleurs où vous l'utilisez, et activez l'authentification à deux facteurs pour ce compte.
- Faites une capture d'écran des preuves. Enregistrez l'emplacement de l'autocollant et la fausse page de paiement avant que quiconque ne l'enlève. C'est ce qu'un rapport de police ou un litige bancaire exigera.
- Obtenez un rapport de crédit gratuit. Consultez Equifax, Experian ou TransUnion si la page demandait également votre nom, votre date de naissance ou vos pièces d'identité, conformément aux recommandations de l'IC3 du FBI sur la fraude par code QR.
Déposez un signalement sur reportfraud.ftc.gov ou identitytheft.gov aux États-Unis, et prévenez séparément l'autorité de stationnement ou le lieu afin qu'ils puissent retirer l'autocollant avant que la personne suivante ne le scanne. Au Royaume-Uni, signalez-le à Action Fraud. Vous vous êtes fait arnaquer ailleurs ? La page de signalement de crime d'Europol vous redirige vers le portail de cybercriminalité de votre propre pays, et un rapport de police local est généralement ce que votre assureur voyage demandera avant de couvrir la perte. Les voyageurs de plus de 60 ans peuvent également appeler la ligne d'assistance nationale pour la fraude envers les personnes âgées du ministère de la Justice au 1-833-372-8311 (833-FRAUD-11).
Il s'agit de conseils de sécurité généraux, et non d'avis juridiques ou financiers. Les conditions de litige de l'émetteur de votre carte et les exigences locales en matière de signalement varient.
Si la fausse page vous a également demandé de scanner ou de prendre en photo un document, tel qu'un permis de conduire pour « vérifier » le paiement, traitez cela comme un incident distinct du débit sur carte. Notre liste de contrôle des documents de voyage indique quels documents sécuriser et verrouiller à nouveau après toute exposition, en plus des étapes relatives à la carte et au mot de passe ci-dessus.
Ce n'est pas hypothétique : trois villes américaines ont déjà trouvé de faux autocollants
Cela s'est déjà produit dans plusieurs villes américaines au cours des deux dernières années, non pas comme une blague isolée, mais comme une pose organisée d'autocollants sur des dizaines de parcmètres à la fois. Chaque cas a suivi le même schéma : quelqu'un a imprimé assez d'autocollants pour couvrir les parcmètres de tout un quartier en une seule visite, et il a fallu une vague d'automobilistes confus ou un signalement à la police pour que quelqu'un s'en aperçoive. Voici ce qui a été intercepté.
À Redondo Beach, en Californie, la police a indiqué en août 2024 que des escrocs avaient placé de faux autocollants QR sur 150 parcmètres dans les zones d'Esplanade et de Riviera Village, juste à côté des véritables étiquettes ParkMobile et PayByPhone. Le faux code menait vers un site sosie, poybyphone.online, dont une lettre différait du véritable fournisseur de paiement. Les agents ont retiré les autocollants et l'affaire est toujours en cours ; quiconque en a scanné un peut appeler la police de Redondo Beach au (310) 379-2477.
Le département des transports de New York a émis un avis à l'échelle de la ville en juin 2025 après qu'au moins un autocollant frauduleux est apparu sur un parcmètre ParkNYC, redirigeant vers un site tiers demandant un numéro de carte de crédit. Le commissaire du département des transports Ydanis Rodriguez l'a exprimé clairement dans l'avertissement du département, rapporté par NY1 : « Consommateurs, attention : des escrocs ciblent les parcmètres et nous voulons que vous soyez vigilants. Si vous voyez un code QR sur un parcmètre, ne le scannez pas et veuillez le signaler. »
La seule façon de payer le stationnement payant à New York est d'utiliser l'application officielle ParkNYC ou un parcmètre physique ParkNYC.
Département des transports de New York, juin 2025
Fort Lauderdale, en Floride, a trouvé de faux autocollants sur sept emplacements de stationnement à la mi-novembre 2024, mais avec une subtilité : les codes étaient placés sur la signalisation des machines fonctionnant avec des pièces et des bornes de recharge pour véhicules électriques, et non collés directement sur les parcmètres eux-mêmes. La porte-parole de la ville, Christine Portela, a déclaré à CBS News Miami : « Nous exhortons quiconque utilise le stationnement de la ville à payer uniquement par l'intermédiaire des parcmètres officiels ou en téléchargeant l'application de paiement officielle indiquée sur la signalisation officielle de la Ville, et NON par l'autocollant. » La leçon à tirer de Fort Lauderdale est que « vérifier le parcmètre » ne résume pas toute la règle. Vérifiez chaque surface comportant un code, y compris les panneaux et les bornes de recharge à proximité.
Si vous souhaitez avoir une vue d'ensemble des escroqueries qui ciblent spécifiquement les personnes loin de chez elles, notre analyse régionale des arnaques touristiques couvre les stratagèmes qui apparaissent le plus souvent par continent.
Les menus de restaurants présentent le même risque, même sans faire les grands titres
Chaque menu avec code QR que vous scannez fonctionne selon le même mécanisme qu'un autocollant de parcmètre : un code, une redirection et un formulaire demandant des informations. La différence réside dans le fait qu'aucun incident daté dans un restaurant n'a fait la une des journaux de la même manière que les affaires de stationnement. Cela ne signifie pas qu'il n'y a pas de risque réel. Cela signifie que l'exploitation est documentée en tant que méthode plutôt qu'associée à un cas retentissant jusqu'à présent, et qu'une table de restaurant peut être une cible plus facile qu'un parcmètre, puisqu'une carte plastifiée est bien moins chère à remplacer qu'une machine à pièces.
La FTC décrit déjà la falsification de codes QR comme un modèle d'attaque général qui s'applique partout où un code est affiché en public et sans surveillance, ce qui inclut un chevalet de table dans un restaurant tout autant qu'un poteau de stationnement. Le Centre de plaintes contre la cybercriminalité du FBI a mis en garde séparément contre un vecteur connexe, les codes QR envoyés par courrier dans des colis non sollicités, ce qui confirme que la même tactique (un piège de numérisation et de redirection) fonctionne par le biais de plusieurs méthodes de diffusion, et pas seulement des parcmètres et du courrier. Un code QR de menu qui ouvre un formulaire web générique demandant un numéro de carte avant de vous montrer la moindre nourriture se comporte comme une arnaque au paiement, pas comme un menu.
Considérer le code QR d'une table de restaurant comme automatiquement sûr sous prétexte qu'il est à l'intérieur et que « quelqu'un s'en apercevrait » si l'autocollant était falsifié. Un chevalet de table est constamment remplacé ou réimprimé, et un faux autocollant sur du papier cartonné plastifié passe facilement inaperçu entre deux clients.
La solution pratique est la même que celle qui fonctionne au parcmètre. Si un code de menu s'ouvre directement sur un écran de paiement ou de connexion à un compte au lieu d'un menu, fermez-le et demandez au personnel un menu physique ou tapez vous-même le nom du restaurant dans un moteur de recherche. Si la fausse page va plus loin et vous demande de « confirmer » par le biais d'un lien de message texte ou d'une invite de chat, cela recoupe les astuces basées sur la messagerie de notre guide pour vous protéger contre les arnaques de voyage liées à l'IA, qui explique comment les escrocs utilisent une combinaison similaire d'urgence et de lien d'apparence officielle par SMS et par chat.
Pourquoi cette astuce fonctionne même sur les personnes qui pensent qu'elles ne se feraient jamais avoir
L'hypothèse courante est que les escroqueries par code QR ne prennent au piège que les personnes imprudentes ou peu familières avec la technologie. C'est plutôt l'inverse qui est vrai : l'escroquerie est conçue autour d'un moment où vous vous déplacez rapidement et faites confiance au cadre physique, et non autour d'un manque de compétences technologiques.
Un parcmètre est un objet appartenant au gouvernement et boulonné à un trottoir. Un chevalet de table de restaurant vous est remis par le personnel. Tous deux véhiculent une présomption de légitimité qu'un SMS ou un e-mail aléatoire n'obtient jamais, ce qui explique précisément pourquoi les escrocs ont déplacé l'attaque dans le monde physique plutôt que dans votre boîte de réception. Vous n'évaluez pas s'il faut faire confiance à un inconnu en ligne. Vous réagissez à un objet familier dans un endroit auquel vous faites déjà confiance, sous une légère pression temporelle (un parcmètre qui expire, une table affamée) qui décourage un examen minutieux.
Ne devenez pas plus soupçonneux envers tout. Restreignez votre confiance à un seul test spécifique : la destination correspond-elle à la marque imprimée sur le panneau, vérifiée avant de saisir quoi que ce soit ? Ce test unique déjoue l'arnaque quel que soit l'aspect convaincant de l'autocollant, car un escroc peut copier parfaitement un logo mais ne peut pas faire en sorte que poybyphone.online se lise comme paybyphone.com. C'est le même principe d'avant et après qui sous-tend notre analyse de l'arnaque aux dommages sur les voitures de location, où la défense consiste en une liste de contrôle que vous suivez dans l'ordre, et non en une vigilance générale que vous êtes censé maintenir pendant tout le voyage.
Cela explique également pourquoi ces cas continuent de faire surface dans des endroits très fréquentés par les touristes ou les voyageurs de passage : une bande de stationnement de Riviera Village, un parking près d'un événement, un restaurant avec beaucoup de visiteurs occasionnels. Les habitants qui se garent au même endroit chaque semaine sont plus susceptibles de remarquer un autocollant qui n'était pas là hier. Quelqu'un qui visite pour la première fois n'a aucun point de comparaison, ce qui comble précisément le fossé que cet article est censé refermer avant que vous ne vous trouviez sur place.
Comment repérer un autocollant falsifié pour de vrai
Un faux autocollant QR doit physiquement se superposer ou se placer juste à côté du vrai, et cela laisse des traces qu'un code légitime ne présente jamais. Utilisez ce tableau la prochaine fois que vous vous trouverez devant l'un d'eux.
| Signal | Code légitime | Faux autocollant probable |
|---|---|---|
| Surface | Imprimé à même le panneau du parcmètre ou le menu lui-même | Bord surélevé, bulle ou emplacement légèrement de travers |
| Domaine | Correspond à la marque de paiement mentionnée sur le panneau (paybyphone.com, parkmobile.io) | Orthographe proche mais modifiée, ou extension peu familière telle que .online |
| Position | Fait partie de la signalisation imprimée d'origine | Recouvre un autre texte, un code-barres ou un second code |
| Ce qu'il ouvre | L'application officielle, ou un écran de paiement correspondant à la conception habituelle de la marque | Un formulaire web générique demandant un numéro de carte sans la marque de l'application |
Aucune de ces vérifications ne nécessite d'application ni d'abonnement. Elles demandent de ralentir pendant les quelques secondes nécessaires pour regarder l'autocollant plutôt que l'écran.
Ce même tableau s'applique également loin des parcmètres et des restaurants. Les stations de vélos en libre-service, les billetteries de musées, les panneaux d'enregistrement aux événements et les tableaux d'information touristique reposent tous sur le même autocollant ou document imprimé sans surveillance et accessible au public, et aucun d'eux n'a de personnel sur place pour remarquer un échange. Si un code apparaît dans un endroit qui vous surprend, comme un dépliant « scannez pour une réduction » collé sur un lampadaire près d'un monument, soumettez-le à la même vérification avant de cliquer.
Ce que le quishing coûte réellement lorsqu'il fonctionne
Les chercheurs en cybersécurité appellent l'hameçonnage par code QR le « quishing », et le système financier et juridique a commencé à le suivre comme sa propre catégorie d'escroquerie, distincte de l'hameçonnage par e-mail dont il est issu.
La perte moyenne des consommateurs liée aux arnaques de quishing s'élevait à 1 225 $ par victime en 2025, selon l'analyse de CNBC des données du FBI, de la FTC et des agences d'État. Au Royaume-Uni, les signalements de quishing sont passés de 100 en 2019 à 1 386 au cours de l'année précédant avril 2025, doublant plus que de moitié entre 2023 et 2024, selon les données d'Action Fraud rapportées par Tech Digest.
Katherine Hart, du Chartered Trading Standards Institute du Royaume-Uni, a décrit l'ampleur des pertes individuelles auprès de Tech Digest comme un ordre de dommage différent d'une simple session de stationnement surfacturée.
Les pertes sont « énormes », les victimes perdant leurs économies de toute une vie. Ces fonds financent par la suite des activités criminelles.
Katherine Hart, Chartered Trading Standards Institute, avril 2025
Cet écart entre un désagrément et la perte de tout est précisément la raison pour laquelle la vérification de dix secondes au début de cet article vaut la peine de faire cet effort.
Les parkings continuent d'apparaître comme le cadre contre lequel les autorités locales britanniques mettent le plus en garde. Le Royal Borough of Kensington and Chelsea a émis sa propre alerte en janvier 2025 après avoir trouvé « des codes QR collés sur la signalisation de paiement de stationnement dans au moins six endroits de l'arrondissement », et a redirigé les conducteurs vers l'application PayByPhone, la ligne téléphonique, le service par SMS ou les points PayPoint à la place. Le schéma se répète d'un pays à l'autre : les points de paiement publics sans surveillance, qu'il s'agisse d'un parcmètre ou d'une table de restaurant, constituent l'endroit le plus facile pour coller un autocollant sans que personne ne vous arrête.
L'industrie de la sécurité suit également le quishing comme une part en forte croissance de l'hameçonnage en général, et pas seulement comme une astuce de parking de niche. C'est cette croissance qui a poussé l'IC3 du FBI, la FTC et le BBB à publier chacun des directives autonomes spécifiques sur les codes QR, plutôt que d'intégrer l'avertissement dans des conseils généraux d'hameçonnage, ce qui constitue un signal à prendre au sérieux avant même de regarder un seul montant en dollars.
Les applications qui élaborent des guides de destination personnalisés, des outils comme TripProf parmi elles, ont commencé à intégrer ce type de modèle d'escroquerie dans une section dédiée à la sensibilisation aux arnaques sous Urgence et sécurité, aux côtés des contacts des ambassades et d'un mémo de sécurité pour l'endroit où vous voyagez. Cela n'empêchera pas l'impression d'un autocollant, mais cela place le schéma que vous venez de lire sous vos yeux avant que vous ne vous trouviez devant un parcmètre inconnu dans un pays où vous ne pouvez pas facilement vérifier un nom de domaine.
Foire aux questions
Comment puis-je savoir si un code QR a été falsifié ?
Recherchez un bord surélevé, une bulle ou un emplacement de travers par rapport au panneau environnant, et vérifiez s'il se trouve par-dessus d'autres textes imprimés ou un deuxième code. Un autocollant falsifié est collé physiquement par-dessus l'original plutôt que de faire partie de la surface imprimée.
Est-il sûr de scanner un code QR sur le menu d'un restaurant ?
C'est généralement sûr si le code ouvre un menu, mais traitez-le de la même manière qu'un code de parcmètre s'il ouvre un formulaire de paiement ou vous demande de vous connecter à un compte. La FTC décrit la falsification des QR codes comme une méthode générale qui s'applique à tout code public sans surveillance, menus compris ; le FBI a mis en garde séparément contre la même tactique de numérisation et de redirection transmise par des codes QR envoyés par courrier.
Que dois-je faire si j'ai déjà scanné un faux code QR mais que je n'ai saisi aucune information ?
Fermez l'onglet du navigateur sans rien saisir, et évitez de télécharger quoi que ce soit suggéré par la page. Le simple fait de scanner ne compromet rien ; c'est la saisie de données ou l'installation d'une application à partir de cette page qui déclenche le risque.
Que dois-je faire si j'ai saisi les coordonnées de ma carte sur une fausse page de paiement par code QR ?
Appelez immédiatement l'émetteur de votre carte et demandez à ce qu'elle soit bloquée et réémise. Déposez ensuite un signalement sur reportfraud.ftc.gov et, si des informations d'identité personnelles ont également été saisies, sur identitytheft.gov.
Un code QR peut-il installer des logiciels malveillants sur mon téléphone rien qu'en le scannant ?
Le simple scan ouvre généralement un lien, mais ce lien peut vous inciter à télécharger un fichier ou une application, ou vous rediriger vers une fausse page de connexion. L'avis de juillet 2025 du FBI met en garde contre le scan de codes provenant d'origines inconnues précisément pour cette raison, et recommande d'examiner les autorisations des applications avant d'accorder à une nouvelle application l'accès à quoi que ce soit.
Comment puis-je prévisualiser l'URL d'un code QR avant de l'ouvrir ?
Pointez votre appareil photo sur le code sans cliquer sur le lien qui apparaît. La plupart des applications d'appareil photo de téléphone affichent l'adresse web de destination pendant un moment avant de l'ouvrir, ce qui vous donne l'occasion de vérifier les fautes d'orthographe par rapport à la marque qu'il prétend être, de la même manière que vous jetteriez un coup d'œil à la barre d'adresse du navigateur avant d'entrer un mot de passe.
Où dois-je signaler une escroquerie par code QR ?
Aux États-Unis, signalez-le sur reportfraud.ftc.gov, auprès de l'IC3 du FBI ou sur BBB Scam Tracker. Au Royaume-Uni, signalez-le à Action Fraud. Informez également directement le lieu ou l'autorité de stationnement, en personne ou par téléphone, afin que l'autocollant physique soit retiré avant que la personne suivante ne le scanne.
Points clés
- Vérifiez le bord de l'autocollant avant de regarder l'écran. Une boursouflure, un angle de travers ou un code placé par-dessus d'autres textes imprimés constitue l'indice physique qu'un élément a été ajouté par la suite.
- Lisez l'aperçu du lien avant de cliquer dessus. Comparez le domaine au vrai nom de la marque de paiement et surveillez une orthographe quasi identique telle que poybyphone.online au lieu de paybyphone.com.
- Tapez vous-même le nom de l'application au lieu de cliquer sur le lien du code. Cette habitude unique retire complètement l'autocollant de la transaction.
- Si vous avez déjà payé sur une fausse page, appelez l'émetteur de votre carte avant toute autre démarche. Une carte bloquée vaut mieux qu'un rapport de police à chaque fois.
- Les menus de restaurants présentent le même risque, sans l'effet d'annonce pour l'instant. Un code qui ouvre un formulaire de paiement ou de connexion au lieu d'un menu doit être traité exactement comme une arnaque au parcmètre.
- Le phénomène a déjà touché de vraies villes, pas des endroits hypothétiques. Redondo Beach, New York et Fort Lauderdale ont toutes trouvé de faux autocollants entre août 2024 et juin 2025, et des guides personnalisés tels que la section de sensibilisation aux arnaques de TripProf suivent désormais ce type de schémas par destination. La vérification en dix secondes fonctionne que vous ayez ou non déjà entendu parler de l'endroit.
Sources
- CBS News Los Angeles : la police de Redondo Beach met en garde contre les escrocs plaçant de faux codes QR sur les parcmètres (août 2024)
- NY1 : avis du département des transports de New York sur les faux codes QR sur les parcmètres (juin 2025)
- CBS News Miami : Fort Lauderdale met en garde contre de faux autocollants avec codes QR dans les parkings municipaux (novembre 2024)
- Better Business Bureau : vérifiez à deux reprises ce code QR avant de payer votre stationnement (juillet 2024)
- Conseils aux consommateurs de la FTC : les escrocs cachent des liens malveillants dans des codes QR pour voler vos informations (décembre 2023)
- Centre de plaintes contre la cybercriminalité du FBI : annonce d'intérêt public I-073125-PSA (juillet 2025)
- Tech Digest : le Royaume-Uni connaît une recrudescence des arnaques de quishing par code QR, selon les rapports d'Action Fraud (avril 2025)
- Royal Borough of Kensington and Chelsea : avertissement aux automobilistes concernant l'arnaque au stationnement par code QR (janvier 2025)
- CNBC : cybercriminalité, quishing et risques pour les consommateurs liés aux codes QR (juillet 2025)
- AARP : attention aux arnaques aux faux codes QR (mis à jour en mars 2025)
- Ligne d'assistance du réseau AARP Fraud Watch
- FTC : Signaler une fraude
- FTC : IdentityTheft.gov
- BBB Scam Tracker
Dernière mise à jour: 30 août 2026
Continuer la lecture
Plus de conseils de voyage et de guides sélectionnés pour vous

The fake SBB ticket website stealing credit card and Twint data from travelers
Zurich cantonal police confirmed a fake SBB ticket website is stealing credit card and Twint payment details from travelers who find it through an ordinary Google search. Here is how to spot it and what to do if you already paid.

UK ETA scam warning: fake websites are charging Austrians up to €900
Fake UK ETA websites are charging Austrian and EU travellers hundreds of euros for a form that costs £20. Here's how the real one works, and how to spot a scam before you pay it.

The vignette scam targeting eight European countries this autumn
Fake toll-sticker sites just got a fresh warning from consumer-protection agencies in Germany and Switzerland. Here is who is being targeted, what the scam looks like, and the eight official links to bookmark before your next road trip.